Протокол OPC UA: базовые принципы, архитектура и информационная модель стандарта
Представьте себе современный завод, где осуществляется сложный процесс промышленной автоматизации. Станки, ПЛК, SCADA-системы и датчики широко применяются в АСУ ТП. Первая версия классического протокола была основана на проприетарных технологиях Microsoft, таких как OLE и DCOM. Это создавало существенные недостатки: жесткую зависимость от ОС Windows, сложность настройки и уязвимость к сетевым атакам. Теперь появилась новая функциональность, которая позволяет получить высокую совместимость и надежность.
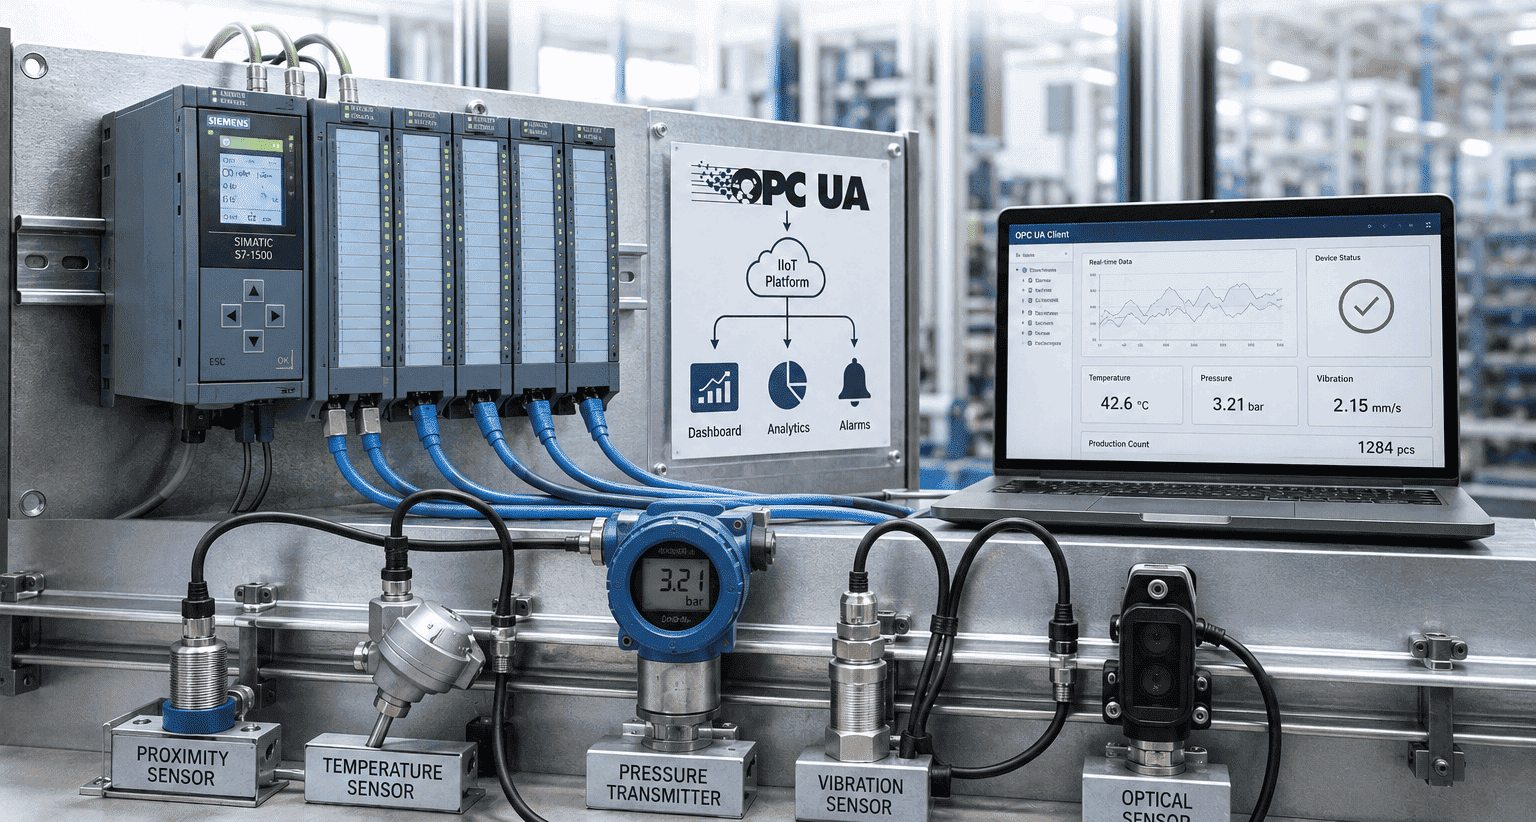
Что такое OPC UA? Определение и ключевая суть
OPC UA представляет собой открытый стандарт обеспечения надежного обмена данными и процессной информацией между устройствами. Это универсальный интерфейс, благодаря которому любой компонент подключается к системе. Стандарт был выпущен в 2008 году и описан в международном стандарте IEC 62541. OPC UA построен на основе сервис-ориентированной архитектуры (SOA), где сервисы абстрагированы от информационных моделей, к которым они обращаются. Серверы и клиенты взаимодействуют автоматически, исключая отсутствие связи при изменении сетевых условий. Сервисы промежуточного уровня выполняют роль связующего звена между разнородным оборудованием.
От классического OPC к унифицированной архитектуре
Классический протокол требовал настройки прав удаленного доступа и работал только в пределах локальной сети. Вынести его за пределы цеха было затруднительно. Новая архитектура стала полноценной эволюцией: она кроссплатформенная, работает на различных операционных системах и обычных ПК, не зависит от аппаратных решений и предназначена для работы через корпоративные сети. При этом обеспечена обратная совместимость с OPC Classic через специальные оболочки (wrapper) и proxy-модули, что позволяет постепенно мигрировать на новый стандарт без полной замены оборудования.
Ключевые принципы: независимость, безопасность и надежность
Три базовых принципа, на которых строится стандарт. Первый — независимость от платформы, так как протокол описан на уровне абстрактных информационных моделей. Второй — встроенная безопасность. Политика включает обязательные механизмы защиты на основе Transport Layer Security (TLS). Аутентификация по сертификату и паролю гарантирует конфиденциальность персональных и производственных данных. Межсетевые экраны и настройка пользовательских ролей обеспечивают защиту. Протокол использует только один TCP-порт для всего трафика, что упрощает настройку firewall и повышает безопасность. Третий принцип — надежность. При отказе оборудования протокол корректно обрабатывает обрывы связи, обеспечивает восстановление сессии и поддерживает резервирование серверов — если один сервер становится недоступным, его автоматически заменяет резервный.
Информационная модель: умные данные вместо сырых битов
Вместо сырых тегов или переменных система передает умные объекты. Каждый объект содержит атрибуты, методы и историю изменения состояния. Например, датчик вывода температуры определяет не только целые числа, но и единицы измерения. Разработчики используют шаблоны для создания типов объектов, что упрощает работу на этапе проектирования. Отраслевые спецификации дают возможность интеграции в единое пространство, при этом российские продукты также получают полную поддержку. Панели оператора отображают эти данные в удобном виде.
Объектно-ориентированное адресное пространство
Данные структурированы в виде дерева. В системе всё является узлом. Корень представляет завод, ветка — цех, лист — робот. Такая иерархия позволяет любому клиенту спуститься по дереву и найти нужную информацию. Важной функцией является Discovery — автоматическое обнаружение OPC-серверов в локальной сети или на удаленных компьютерах. Клиент может автоматически найти все доступные серверы без предварительной настройки адресов.
Шаблоны (TypeDefinitions) и наследование
Инженер один раз создает модель стандартного насоса. При установке нескольких новых насосов они наследуют свойства от шаблона. Это существенно экономит время при создании конфигурации.
Отраслевые стандарты (Companion Specifications)
Система предоставляет отличную базовую структуру. Сопутствующие спецификации — это готовые словари. Если два устройства поддерживают одну спецификацию, они поймут друг друга на уровне бизнес-логики. OPC UA поддерживает не только чтение и запись данных, но и вызовы методов — клиент может удаленно запускать программы и процедуры на сервере, что особенно важно для управления технологическими процессами. Также поддерживаются события (Alarms and Events) — система уведомляет клиента о критических изменениях и аварийных ситуациях в реальном времени.
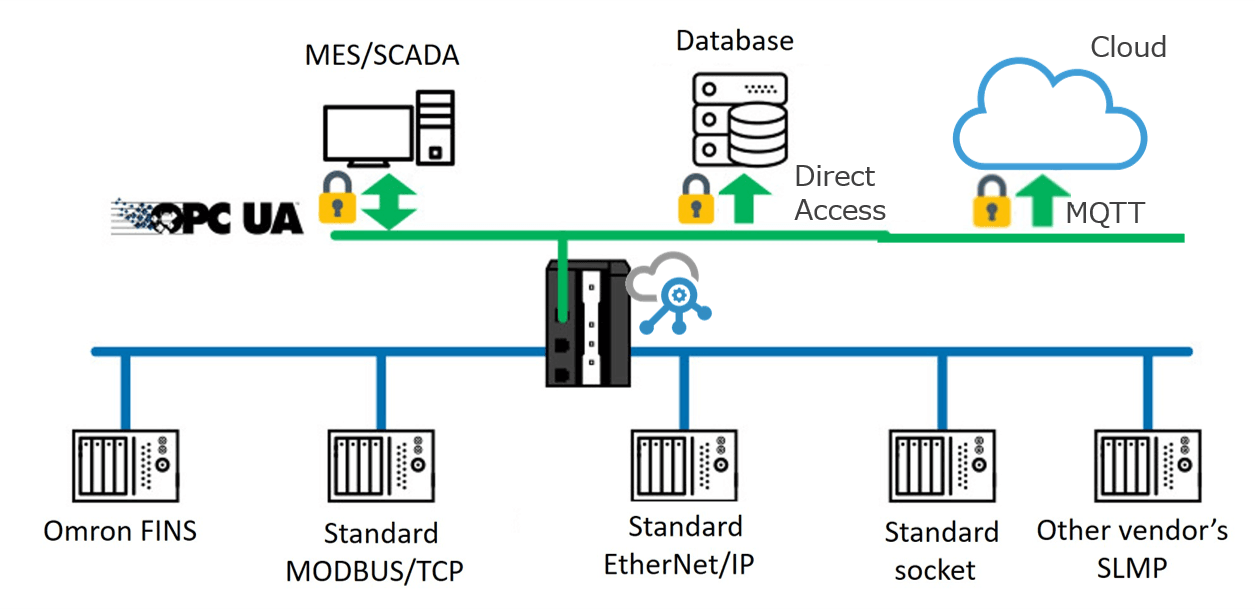
Архитектура и принципы взаимодействия
Существует два основных паттерна обмена данными.
Модель «Клиент-Сервер»: классический подход
Классический подход выполняет чтение и запись по прямому запросу. Клиент обращается к серверу. Этот подход хорошо подходит для опроса отдельных устройств. Однако если количество подключенных устройств исчисляется тысячами, модель создает избыточную нагрузку. Для решения этой проблемы поддерживается агрегация серверов — несколько OPC UA серверов могут быть объединены в единое адресное пространство через промежуточный агрегатор, что упрощает работу с распределенными системами.
Модель «Издатель-Подписчик» (Pub/Sub) для IIoT
Для динамического мониторинга источники данных используют модель подписки. В этом режиме клиент принимает уведомление об изменении переменных или возникновении событий и тревог. Спецификация HDA обеспечивает доступ к архивам. Транспортные протоколы позволяют указать адрес и номер порта. Модель издатель-подписчик особенно эффективна при работе с большим количеством устройств, обеспечивая связь от одного ко многим и от многих ко многим.
Транспортные протоколы и кодирование
Данные можно упаковать в бинарный формат либо в JSON. Транспорт работает поверх TCP/IP, HTTPS, HTTP/SOAP и WebSockets, что обеспечивает высокую скорость обработки и совместимость с веб-технологиями. WebSockets особенно удобны для интеграции с современными веб-приложениями и облачными платформами.
Будущее стандарта: OPC UA FX и интеграция с IIoT
Стандарт OPC UA продолжает активно развиваться, проникая непосредственно на полевой уровень автоматизации. OPC Foundation расширяет сферу его применения: теперь протокол предназначен не только для обмена данными между контроллерами и SCADA-системами, но и для прямой связи датчиков и IoT-устройств (включая простые беспроводные сенсоры и умные выключатели) с контроллерами, а также для передачи информации из локальных сетей в облако.
Чтобы охватить оборудование с разными вычислительными возможностями, стандарт адаптирован под четыре уровня производительности:
- Nano Embedded Device Server для компактных и маломощных датчиков;
- Micro Embedded Device Server для бюджетных программируемых логических контроллеров (ПЛК);
- Embedded UA Server для мощных ПЛК и периферийных (edge) шлюзов;
- Standard UA Server как полноценная реализация со всем набором функций.
Конвергенция IT и OT
Такая универсальность способствует сближению информационных (IT) и технологических (OT) систем, между которыми исторически существовал барьер. OPC UA выступает надежным мостом между этими мирами, предоставляя специалистам привычные, хорошо структурированные данные, обогащенные глубокой промышленной семантикой.
Связь реального времени и TSN (Time-Sensitive Networking)
Особое внимание в новейших спецификациях уделяется работе в жестком реальном времени благодаря интеграции с сетями TSN (Time-Sensitive Networking). Связка OPC UA over TSN использует модель «издатель-подписчик» в сочетании с механизмами TSN, которые гарантируют качество обслуживания (QoS), резервирование полосы пропускания, точную синхронизацию и минимальные задержки.
Современные Ethernet-коммутаторы с поддержкой TSN позволяют выделять сетевые ресурсы под каждый поток данных, обеспечивая сетевую конвергенцию. Если ранее по одной физической сети можно было передавать только один протокол реального времени, то технология TSN позволяет делать это для нескольких потоков одновременно. Для бесшовного включения устаревшего оборудования в эту архитектуру активно применяются преобразователи и шлюзы, а компании разрабатывают специализированное программное обеспечение (драйверы и модули) для упрощения перехода.
Тонкости интеграции и надежность
Процесс интеграции требует тщательной проработки: от грамотной настройки конфигурации и привязки тегов до формирования групп переменных. Характеристики сети должны строго соответствовать ожидаемой нагрузке. Например, при работе с более чем 2000 тегами и множественными подписками сервер может испытывать значительное давление, поэтому критически важно учитывать производительность оборудования, применять оптимизацию, кеширование и буферизацию данных. Итогом такой вдумчивой работы становится стабильный и безошибочный обмен данными.
Регулярное сервисное обслуживание, своевременные обновления и высокие стандарты качества делают OPC UA фундаментом современной организации производства. Если возникают коммуникационные сбои, блокирующие передачу, система автоматически инициирует процедуры восстановления. Функции мониторинга и контроля обеспечивают непрерывность управления и оперативное реагирование на инциденты. Благодаря доступной и подробной документации инженеры могут быстро освоить особенности протокола, что в конечном итоге ведет к главной цели внедрения — повышению общей эффективности производственных процессов.
FAQ: Ответы на частые вопросы
- В: Насколько OPC UA безопасен при передаче данных через корпоративные сети или интернет?
- О: Безопасность вшита в ядро протокола на основе Transport Layer Security (TLS). При первом подключении устройства обмениваются цифровыми сертификатами X509. Данные шифруются, сообщения подписываются для проверки целостности и происхождения, используется последовательная нумерация пакетов для защиты от атак повторного воспроизведения. Протокол использует только один TCP-порт, что упрощает настройку firewall. Дополнительно можно гибко настраивать права доступа и вести аудит всех действий пользователей.
- В: Требуется ли полная замена оборудования на заводе для перехода на OPC UA?
- О: Нет. Для интеграции устаревшего оборудования используются шлюзы. Также обеспечена обратная совместимость с OPC Classic через wrapper и proxy-модули. Это аппаратные или программные решения, которые опрашивают старое оборудование и транслируют его данные в формате OPC UA.
- В: Чем OPC UA отличается от популярного протокола MQTT?
- О: Эти технологии часто используются совместно. MQTT — это легкий транспортный протокол. OPC UA же придает данным смысл, структуру и контекст, поддерживает вызовы методов, события и обнаружение серверов. OPC UA может использовать MQTT как транспорт для быстрой доставки в облако.
- В: Не слишком ли ресурсоемкий этот протокол для маленьких микроконтроллеров?
- О: Для простейших датчиков полный стек может быть избыточен. Однако стандарт предусматривает четыре уровня реализации: от Nano Embedded Device Server для самых маленьких датчиков до Standard UA Server для полноценных систем. Консорциум разработал микро-стеки, позволяющие реализовать базовый функционал даже на недорогих чипах.
- В: Нужно ли платить лицензионные отчисления за использование стандарта?
- О: Нет. Сам стандарт и все спецификации являются открытыми и бесплатными. Плата может взиматься только за коммерческие SDK, которые ускоряют разработку, но не за сам стандарт.
- В: Как инженеру просмотреть структуру умных данных без написания кода?
- О: Для этого существуют специализированные программы-клиенты с функцией Discovery. Программа автоматически находит все OPC UA серверы в сети и визуализирует адресное пространство в виде дерева. Пользователь может выбрать нужный узел, увидеть все его свойства, текущие значения, исторические графики и вызывать методы.
- В: Можно ли передавать данные по OPC UA напрямую в облачные платформы?
- О: Да. Крупные облачные провайдеры имеют встроенную поддержку. Можно настроить шлюз или использовать агрегатор серверов, который будет транслировать структурированные данные в облако через защищенный канал.
- В: Какие практические проблемы возникают при внедрении OPC UA?
- О: Основные сложности связаны с управлением сертификатами на сотнях устройств, производительностью сервера при большом количестве тегов (2000+), и несовместимостью реализаций от разных производителей. Некоторые серверы предоставляют полный namespace с иерархией, другие — только список переменных. Рекомендуется использовать проверенные SDK и тщательно проектировать информационную модель (nodeset) перед внедрением.


Комментарии (0)
Пока нет комментариев. Будьте первым!